Vos équipes utilisent déjà ChatGPT, Copilot ou Claude, souvent sans cadre ni validation. Cette adoption silencieuse expose votre organisation à des fuites de données, des décisions erronées et des risques réglementaires concrets. Encadrer ces pratiques n'est plus une option : c'est un enjeu de gouvernance. Pour aller plus loin, découvrez notre accompagnement à l'adoption de l'IA dans les organisations.
Une charte ia entreprise transforme des bonnes pratiques orales en règles écrites et opposables. Elle précise les outils autorisés, les données interdites en saisie et les sanctions en cas de manquement. Selon l'étude KPMG menée auprès de 356 décideurs français en 2026, 86 % des grandes entreprises ont déjà adopté une charte d'usage responsable de l'IA, portée par la direction générale. La dynamique est claire, mais les PME et ETI restent en retard.
Pourquoi une charte d'usage de l'IA s'impose en 2026
Le phénomène a un nom : le shadow AI. Vos collaborateurs adoptent des outils d'IA générative sans en informer leur hiérarchie. Selon une analyse Fidens, en 2026, 68 % des collaborateurs utilisent ces outils au travail sans autorisation formelle. Chaque prompt non encadré peut contenir des données clients, du code propriétaire ou des informations stratégiques.
Les conséquences sont réelles. Un collaborateur qui colle un contrat confidentiel dans un assistant grand public expose l'entreprise à une violation du RGPD et à une atteinte réputationnelle. La charte apporte une réponse structurée à ce désordre. Elle indique ce qui est permis, ce qui est interdit et comment procéder, tout en donnant à l'entreprise un instrument de preuve en cas de contrôle.
La charte est aussi un signal de maturité. En 2025, une majorité d'appels d'offres B2B exigeaient déjà une gouvernance de l'IA documentée. Pour cadrer ces usages avec méthode, notre conseil IT pour cadrer l'IA aide à aligner règles, outils et processus métier.
Ce que dit le cadre réglementaire
Aucun texte ne rend la charte explicitement obligatoire. Trois réglementations la rendent pourtant nécessaire de fait. L'AI Act européen impose depuis février 2025 une obligation de maîtrise de l'IA par le personnel (article 4). Le RGPD exige des « mesures techniques et organisationnelles appropriées » (article 32). La directive NIS2 impose une gouvernance documentée des risques numériques.
Le calendrier se resserre. Selon Leto, l'application complète de l'AI Act intervient le 2 août 2026, avec des obligations renforcées pour les systèmes à haut risque comme le recrutement ou le scoring de crédit. Les sanctions vont jusqu'à 35 M€ ou 7 % du chiffre d'affaires mondial pour les pratiques interdites, et 15 M€ ou 3 % pour les systèmes à haut risque non conformes.
Côté protection des données, la CNIL a publié une série de fiches pratiques pour développer et utiliser l'IA en conformité avec le RGPD. Elle rappelle qu'une analyse d'impact (AIPD) est requise dès qu'un usage présente des risques élevés, notamment en cas de traitement de données sensibles. La charte traduit ces exigences en consignes quotidiennes lisibles par les équipes métiers.
Les huit composants essentiels d'une charte IA
Une charte efficace n'est pas un document juridique de trente pages. C'est un texte opérationnel de trois à cinq pages, lu et compris par tous. Huit éléments sont incontournables :
- Périmètre et destinataires : salariés, freelances, stagiaires et sous-traitants accédant au système d'information.
- Liste des outils autorisés et interdits : une liste nominative, pas une formule vague sur « l'usage raisonnable ».
- Classification des données saisissables : ce qui peut ou non être confié à un outil d'IA.
- Règles d'usage par profil métier : les commerciaux, développeurs et RH n'ont pas les mêmes risques.
- Obligations de vérification des sorties : une relecture humaine pour tout livrable client ou chiffre engageant.
- Procédure de signalement d'incident : à qui signaler, dans quel délai, avec quel formulaire.
- Sanctions graduées : de l'avertissement au licenciement pour faute grave.
- Processus de revue et de mise à jour : révision annuelle minimum, idéalement trimestrielle.
Rédigez la charte en langage clair et illustrez chaque règle par des exemples concrets. Une charte co-construite avec les équipes métiers est appliquée ; une charte descendante reste lettre morte. Pour ancrer ces règles dans vos workflows réels, notre automatisation des processus métier avec l'IA intègre les garde-fous directement dans les outils du quotidien.
Classer les données : le modèle vert, orange, rouge
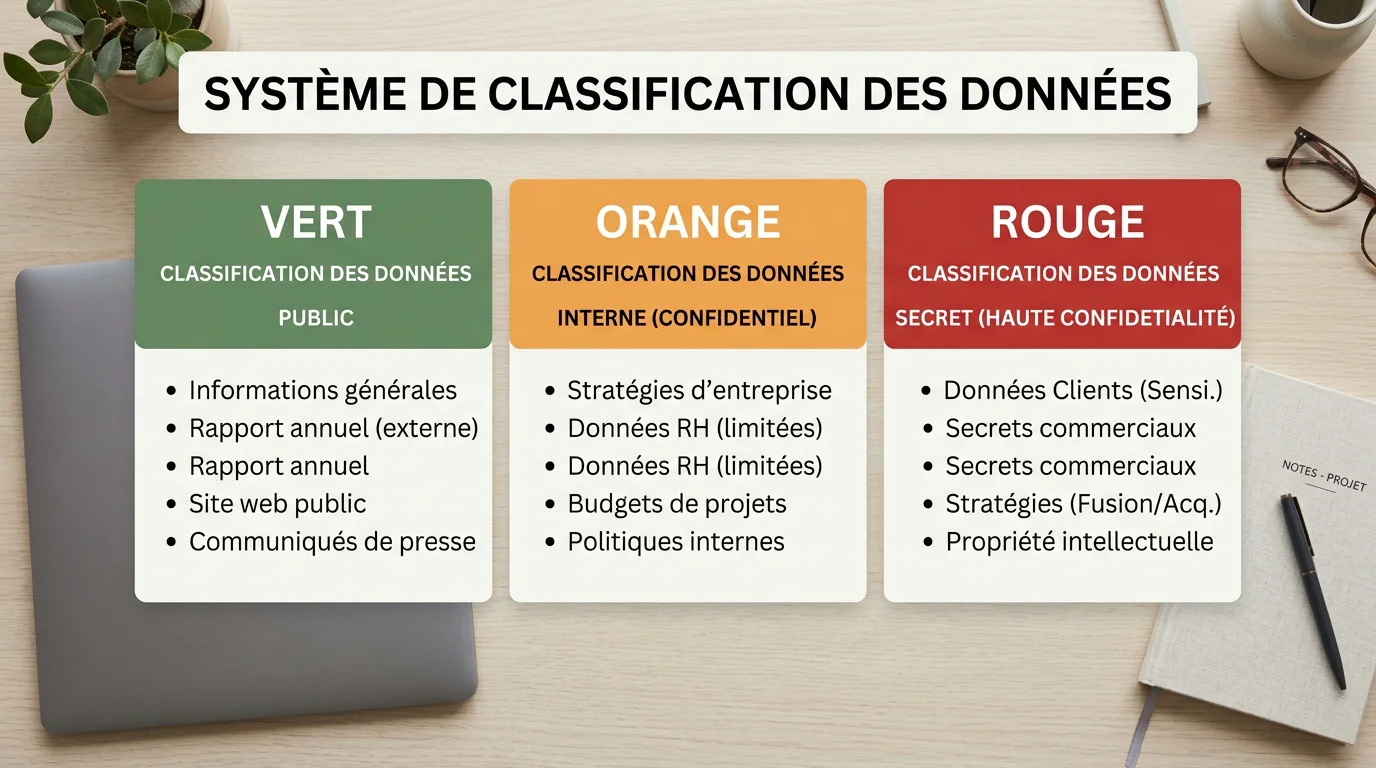
La classification des données est le cœur opérationnel de la charte. Le modèle à trois niveaux est le plus utilisé en pratique. Il donne à chaque collaborateur un réflexe simple avant de saisir une information.
- Vert : données publiques, sans restriction d'usage.
- Orange : données internes non sensibles, autorisées uniquement sur les outils IA officiels de l'entreprise.
- Rouge : données personnelles, financières, stratégiques ou code propriétaire, dont la saisie est interdite ou réservée à une plateforme souveraine.
Ce cadre suppose que des outils officiels existent réellement, avec un contrat de traitement (DPA) signé auprès de l'éditeur. Une charte qui interdit les comptes personnels sans proposer d'alternative validée pousse les usages dans l'ombre. La sécurité passe donc par l'infrastructure autant que par le règlement : hébergement en Europe, chiffrement et journaux auditables sont des prérequis de conformité RGPD.
Déployer la charte et la faire vivre
Une charte ne vaut que par son application. Le délai standard est de quatre à six semaines pour une PME et de deux à trois mois pour une ETI. Le processus suit une logique claire : cartographier les usages réels, impliquer IT, juridique, RH et métiers, rédiger, faire signer, puis former. La signature individuelle rend le document opposable ; l'annexion au règlement intérieur, après consultation du CSE, renforce sa valeur.
Reste à choisir la bonne approche de mise en œuvre. Voici trois options couramment envisagées.
| Critère | Charte générique copiée | Cabinet d'avocats | Accompagnement SapAngel |
|---|---|---|---|
| Adaptation aux processus réels | Faible | Variable | Sur mesure, alignée sur vos workflows |
| Intégration technique des garde-fous | Absente | Limitée | Automatisation et outils intégrés |
| Propriété du code et des données | N/A | N/A | 100 % propriétaire, hébergement en Europe |
| Suivi dans le temps | Aucun | Ponctuel | Référent dédié, accompagnement continu |
Au-delà du document, la gouvernance doit désigner un référent IA et un comité de suivi. C'est là que notre pilotage DSI des initiatives IA apporte une valeur durable : un interlocuteur unique qui aligne la charte, les outils déployés et les objectifs métier, avec une approche pragmatique et orientée ROI.
Les erreurs fréquentes à éviter
La première erreur consiste à copier-coller une charte générique sans analyser ses usages internes. Le document devient inapplicable et perd toute crédibilité. La deuxième est de rédiger un texte trop juridique, incompris des utilisateurs. La troisième est d'oublier les freelances et sous-traitants, qui laissent une part importante du système d'information hors cadre.
Autres pièges classiques : négliger la formation des équipes, omettre toute sanction, et surtout figer la charte. L'IA générative évolue chaque mois ; un document rédigé en 2024 et jamais revu ignore les agents autonomes, les fonctions IA cachées dans les logiciels SaaS et les dernières obligations réglementaires. Une revue régulière n'est pas négociable.
Conclusion
La mise en place d'une charte d'utilisation de l'IA n'est pas une formalité administrative, mais une démarche stratégique qui protège votre organisation et libère l'usage utile de l'IA. Le rappel le plus parlant reste ce chiffre : en 2026, 86 % des grandes entreprises françaises se sont déjà dotées d'une charte, tandis que la plupart des PME et ETI en sont encore à l'expérimentation. Commencez par cartographier vos usages, classez vos données, puis rédigez un document court, clair et co-construit. Chez SapAngel, notre approche humaine et orientée ROI transforme cette contrainte réglementaire en un levier de confiance et de performance durable. Pour poser un diagnostic précis de vos usages et de vos risques, réalisez notre audit de performance numérique.
Questions fréquentes
Une charte IA est-elle obligatoire en entreprise ?
Aucun texte ne l'impose littéralement. Mais l'AI Act, le RGPD et la directive NIS2 obligent à documenter votre gouvernance de l'IA, et la charte en est l'instrument le plus efficace. En son absence, l'entreprise est en situation d'infraction implicite.
Combien de temps faut-il pour déployer une charte IA ?
Comptez quatre à six semaines pour une PME et deux à trois mois pour une ETI. Le délai dépend surtout de la cartographie des usages et de la consultation des parties prenantes. Notre pilotage DSI des initiatives IA permet d'accélérer et de sécuriser cette démarche.
Quelle est la durée de validité d'une charte IA ?
Une charte doit être revue au minimum une fois par an, idéalement chaque trimestre. L'IA générative et son cadre juridique évoluent vite : un document figé devient obsolète en quelques mois et perd sa force probante.